Szkolenie z cyberbezpieczeństwa dla pracowników firm
Praktyczny kurs oparty na scenkach z życia firmy. Postacie, z którymi pracownik się identyfikuje.
Wspiera realizację obowiązków z NIS2, ustawy o KSC i RODO, spełnia WCAG 2.1 AA.
17 lekcji, moduł dla zarządu i siedem symulacji decyzyjnych.
~4,5 h lekcje i test7 symulacji Certyfikat Dostęp 12 mies WCAG 2.1 AA
Dlaczego teraz
Trzy zagrożenia, których nie wolno ignorować
NIS2 - osobista odpowiedzialność zarządu
Art. 20 dyrektywy NIS2 wymaga, by organy zarządzające zatwierdzały środki zarządzania ryzykiem i nadzorowały ich wdrażanie. Ustawa o KSC wymaga, by kierownik podmiotu kluczowego lub ważnego raz w roku kalendarzowym przechodził udokumentowane szkolenie (art. 8e). Firmie grożą kary do 10 mln EUR lub 2% obrotu (podmiot kluczowy) albo do 7 mln EUR lub 1,4% obrotu (podmiot ważny).
Jedna błędna decyzja może rozpocząć incydent
Phishing, BEC, vishing czy smishing nie wymagają przełamania zabezpieczeń technicznych - wystarczy, że pracownik kliknie link, poda dane logowania albo zaufa fałszywemu rozmówcy. Dlatego skuteczna ochrona firmy to nie tylko firewall i antywirus, ale także pracownicy, którzy potrafią rozpoznać zagrożenie i właściwie zareagować.
RODO art. 32 - szkolenia jako środek organizacyjny
Art. 32 wymaga odpowiednich środków technicznych i organizacyjnych. Udokumentowane szkolenia są jednym z elementów, które UODO bierze pod uwagę, gdy ocenia, czy firma takie środki zastosowała. Sam podpis pod „zapoznałem się z polityką" niewiele mówi o tym, czy pracownik zrozumiał zasady; wynik testu to pokazuje. Kara za naruszenie art. 32: do 10 mln EUR lub 2% obrotu (art. 83 ust. 4).
Co wyróżnia ten kurs
Sześć powodów, dla których pracownicy chętnie ukończą ten kurs
Większość szkoleń RODO to PDF do podpisu albo lektor czytający przepisy. My zrobiliśmy coś innego - kurs, który pracownik chce ukończyć.
Scenki z perspektywy ofiary i atakującego
W lekcji 1.2 wcielasz się w hakera planującego atak. W lekcji 2.1 jesteś Anną, która prawie klika phishing. Dwie perspektywy = pełne zrozumienie.
Postacie, z którymi się identyfikujesz
Anna z księgowości, Marek z IT, Krystyna z HR, Janusz Prezes - cztery postacie towarzyszące w całym kursie, każda z własną perspektywą i sytuacjami z pracy.
Aktualne przepisy 2026
RODO art. 32 i 39, NIS2 art. 20 i 21, ustawa o KSC (nowelizacja z 23 stycznia 2026 r.), ISO/IEC 27001:2022 Annex A 6.3, ISO/IEC 27002:2022 (kontrole 5.34, 6.7, 5.24-5.28).
Symulacje decyzyjne
Siedem scenariuszy z codziennej pracy: zgubiony laptop, mail do niewłaściwego odbiorcy, telefon od fałszywego informatyka. Kursant decyduje w pierwszej osobie, a wybór zmienia dalszy przebieg zdarzeń.
Osobny moduł dla zarządu
2 dodatkowe lekcje dla kadry zarządzającej: osobista odpowiedzialność z NIS2 art. 20, budowanie kultury bezpieczeństwa. Nie ten sam kurs dla wszystkich.
Aktualizacje w cenie
Przepisy się zmieniają - kurs też. Aktualizujemy treść przy każdej istotnej zmianie RODO/NIS2/KSC. Powiadamiamy mailowo, kiedy warto powtórzyć moduł.
Program
17 lekcji w 4 modułach, moduł menedżerski i symulacje
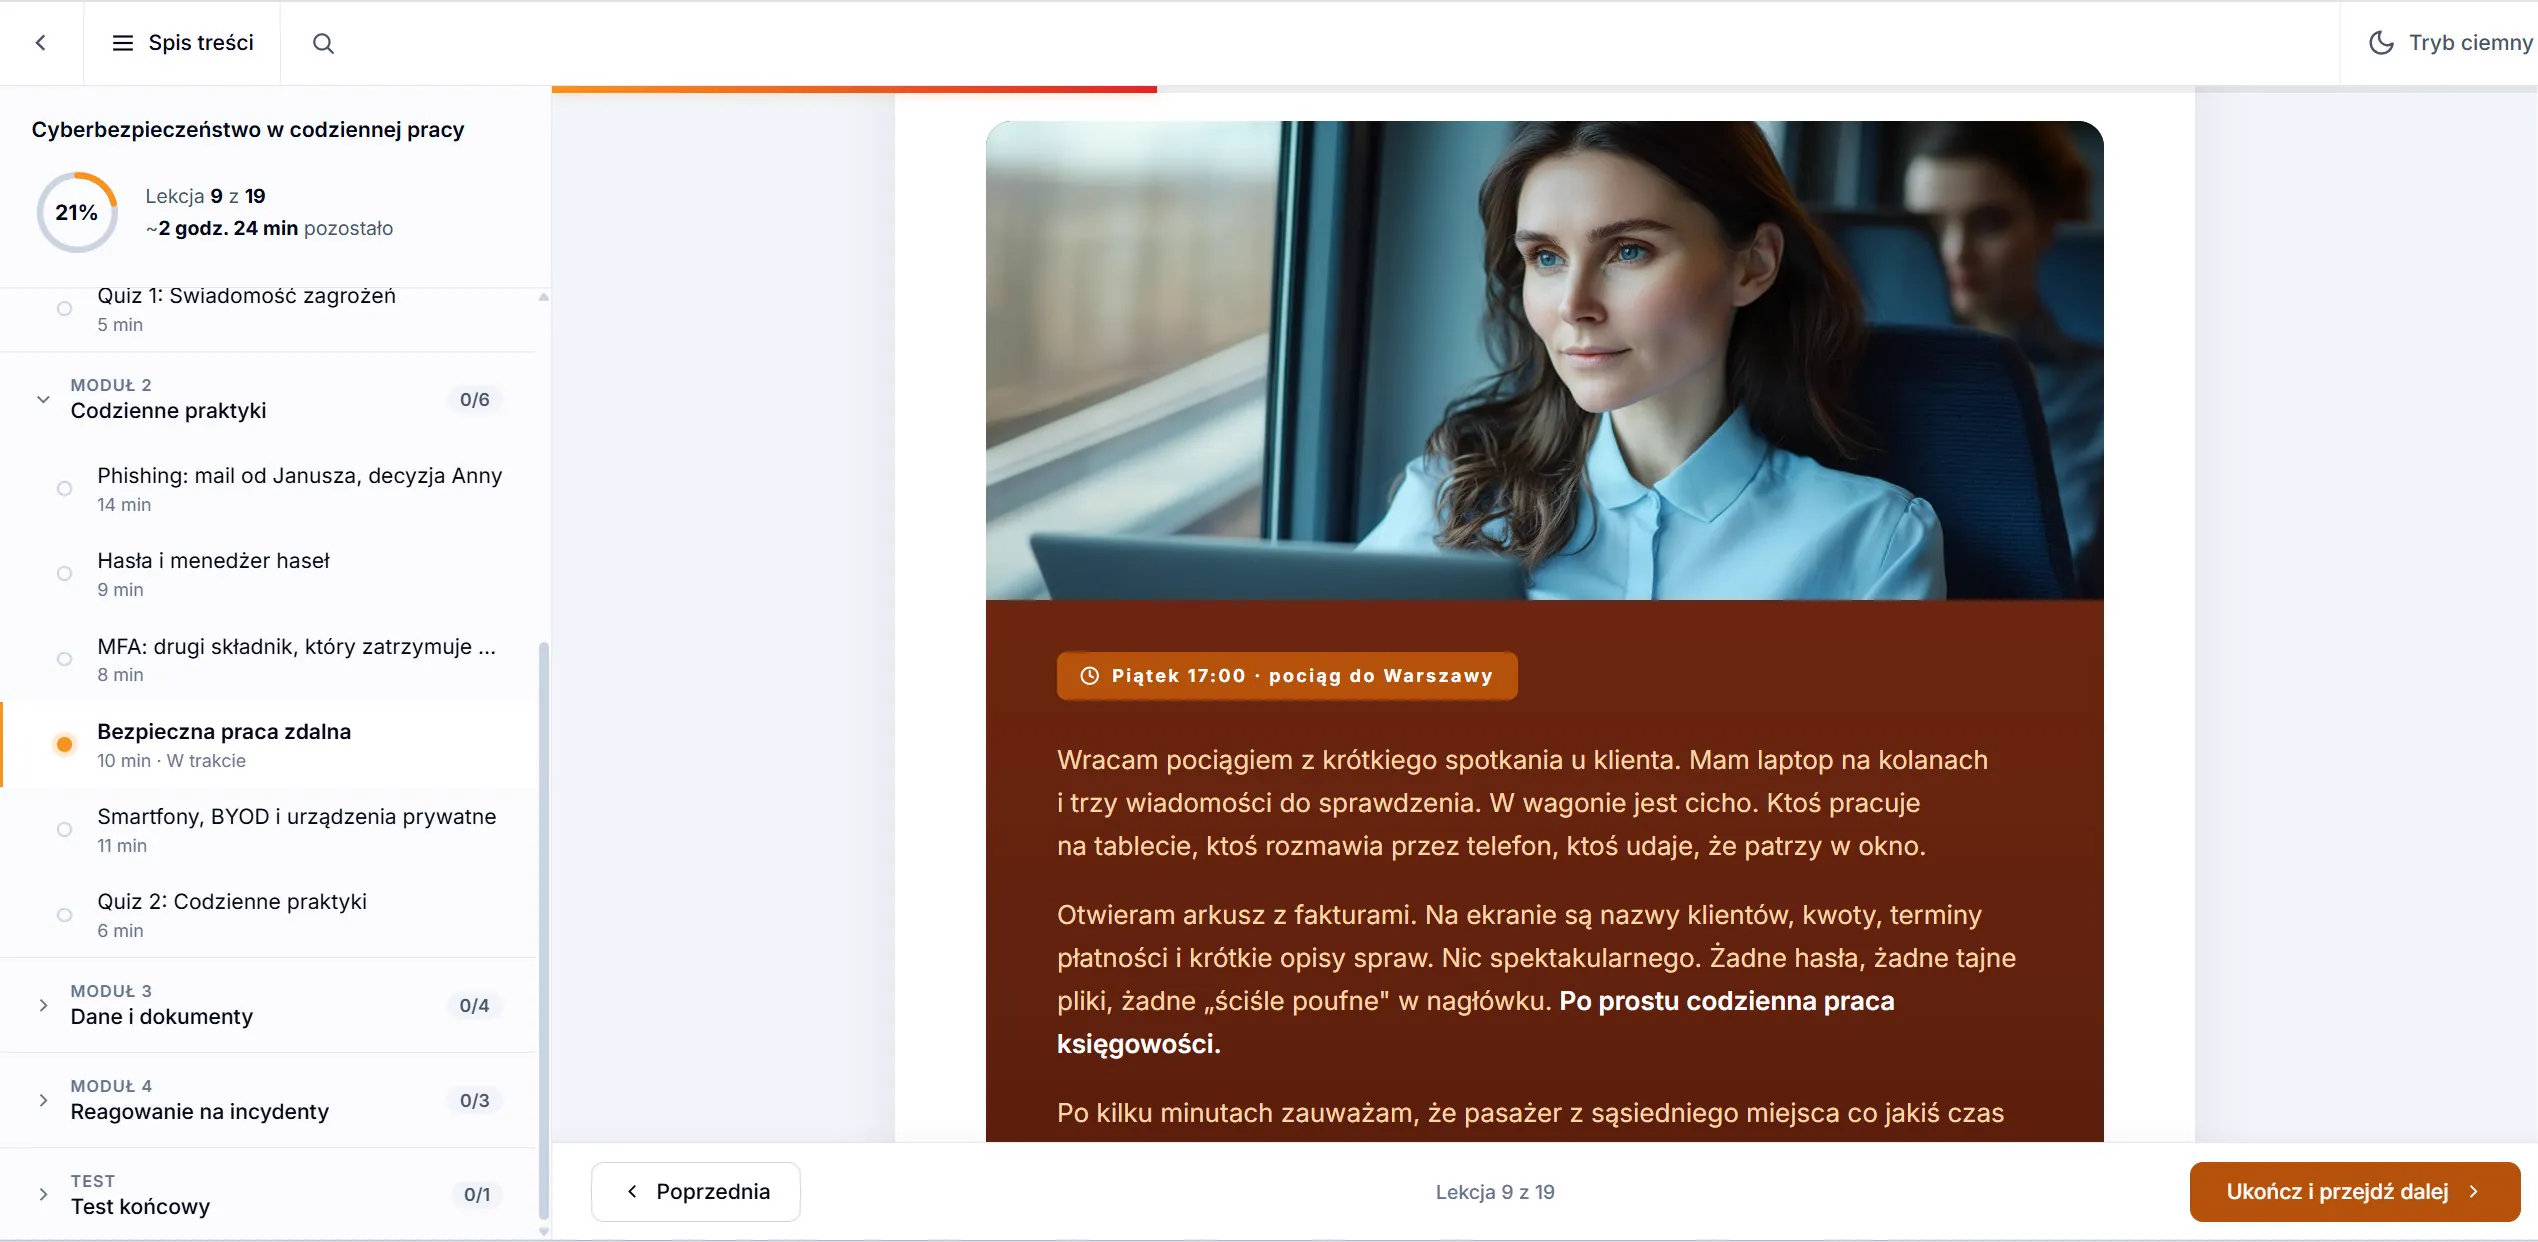
Każda lekcja to praktyczna scenka z życia firmy - nie wykład, nie suchy regulamin. Pracownik widzi konkretne sytuacje, podejmuje decyzje, dostaje informację zwrotną. Obok lekcji stoi osobny kurs: 7 symulacji decyzyjnych. Jak wygląda pojedyncza lekcja, pokazujemy na fragmencie o narzędziach AI: bezpieczne korzystanie z AI w pracy i ukryte polecenia w plikach.
0
Lekcja 0 · Wprowadzenie: poznaj zespół X-SoftPostacie kursu, mapa modułów i zasady testu końcowego
+ Test końcowy obejmujący wszystkie 4 moduły główne
Egzamin kończący kurs (próg 70%) - po zdaniu automatycznie generujemy certyfikat PDF z numerem audytowym. Certyfikat i raport ukończeń pomagają wykazać, że firma szkoliła pracowników, na przykład podczas kontroli UODO lub audytu bezpieczeństwa.
Ćwiczenia decyzyjne
Symulacje - kursant uczy się reagować na incydent, nie tylko o nim czyta
Siedem interaktywnych scenariuszy z codziennej pracy biurowej - praktyczne uzupełnienie lekcji kursu. Kursant podejmuje decyzje w pierwszej osobie, widzi ich skutki i przekonuje się, jak właściwa albo błędna reakcja zmienia dalszy przebieg incydentu.
7 scenariuszy47 punktów decyzyjnych143 możliwe reakcjeok. 10 min na scenariuszW cenie każdego pakietu
Scenariusz „Zgubiony laptop", nagranie z kursu. Kursant wybiera e-mail zamiast telefonu na numer alarmowy. Widać skutek tej decyzji, rozmowę z administratorem i podsumowanie, w którym ścieżka kursanta stoi obok zalecanej.
Wybór zmienia bieg wydarzeń
Zła decyzja nie kończy się komunikatem o błędzie. Prowadzi do gorszej sytuacji, w której trzeba decydować dalej.
Nie da się cofnąć
Po wyborze pozostałe opcje są zablokowane, a zegar sceny pokazuje, ile kosztowała zwłoka. Tak jak w prawdziwym incydencie.
Podsumowanie odsyła do lekcji
Na koniec kursant widzi swoją ścieżkę obok zalecanej i wskazanie lekcji, w której temat był omówiony.
Podgląd kursu
Zobacz, jak wygląda kurs od środka
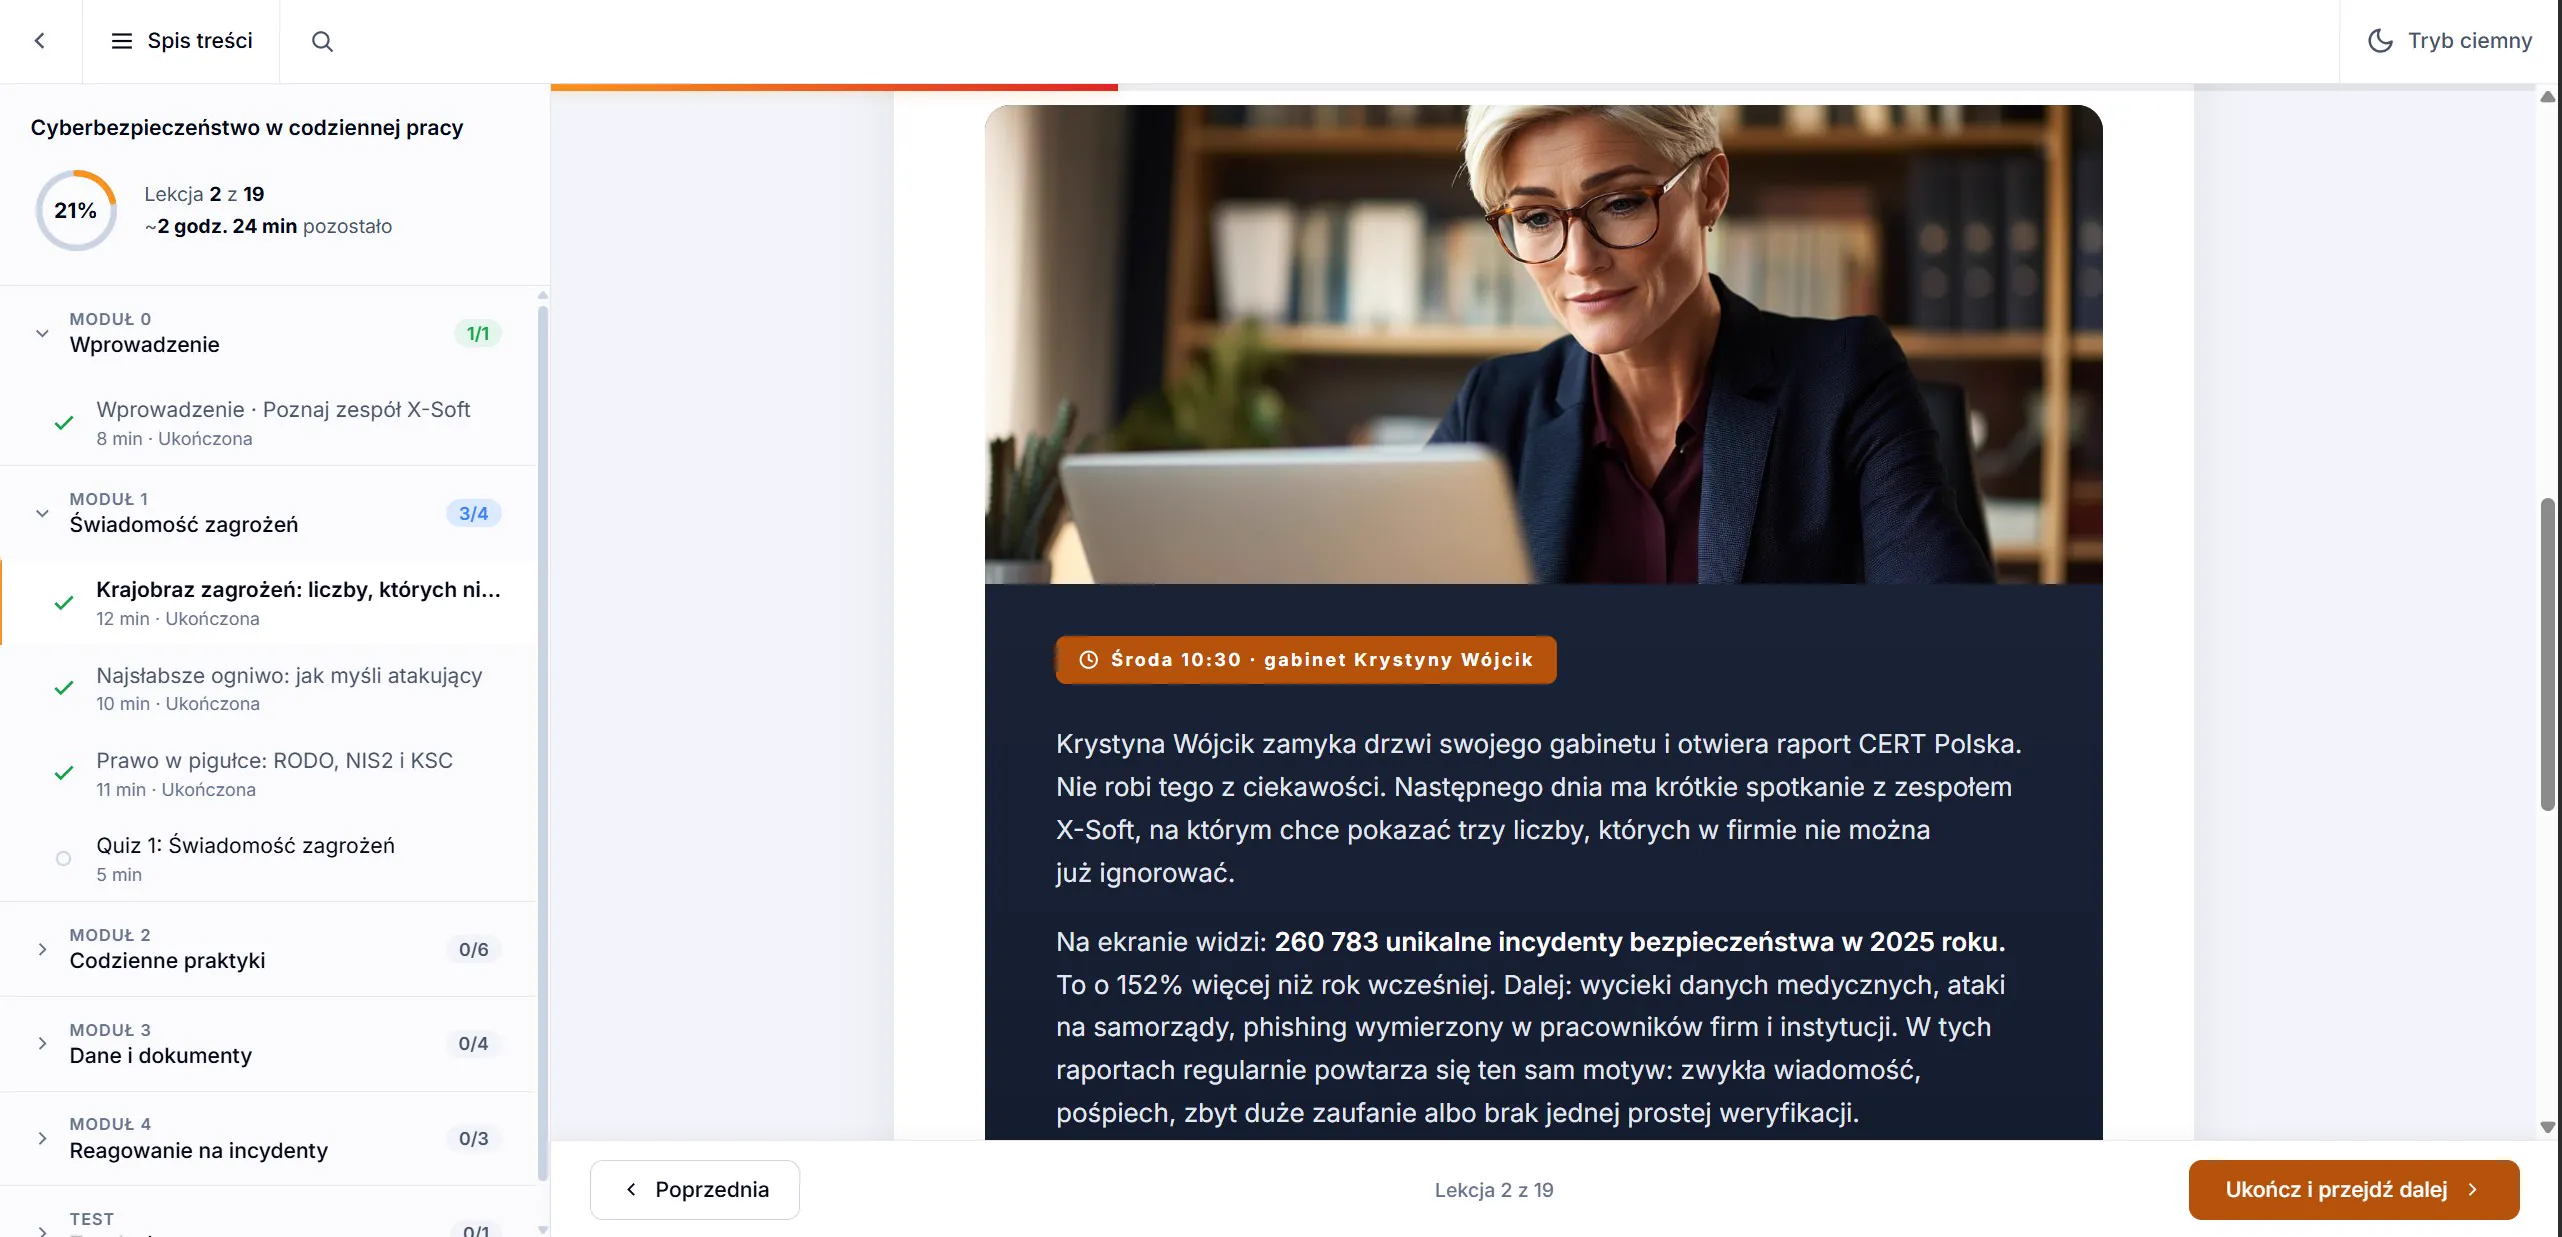
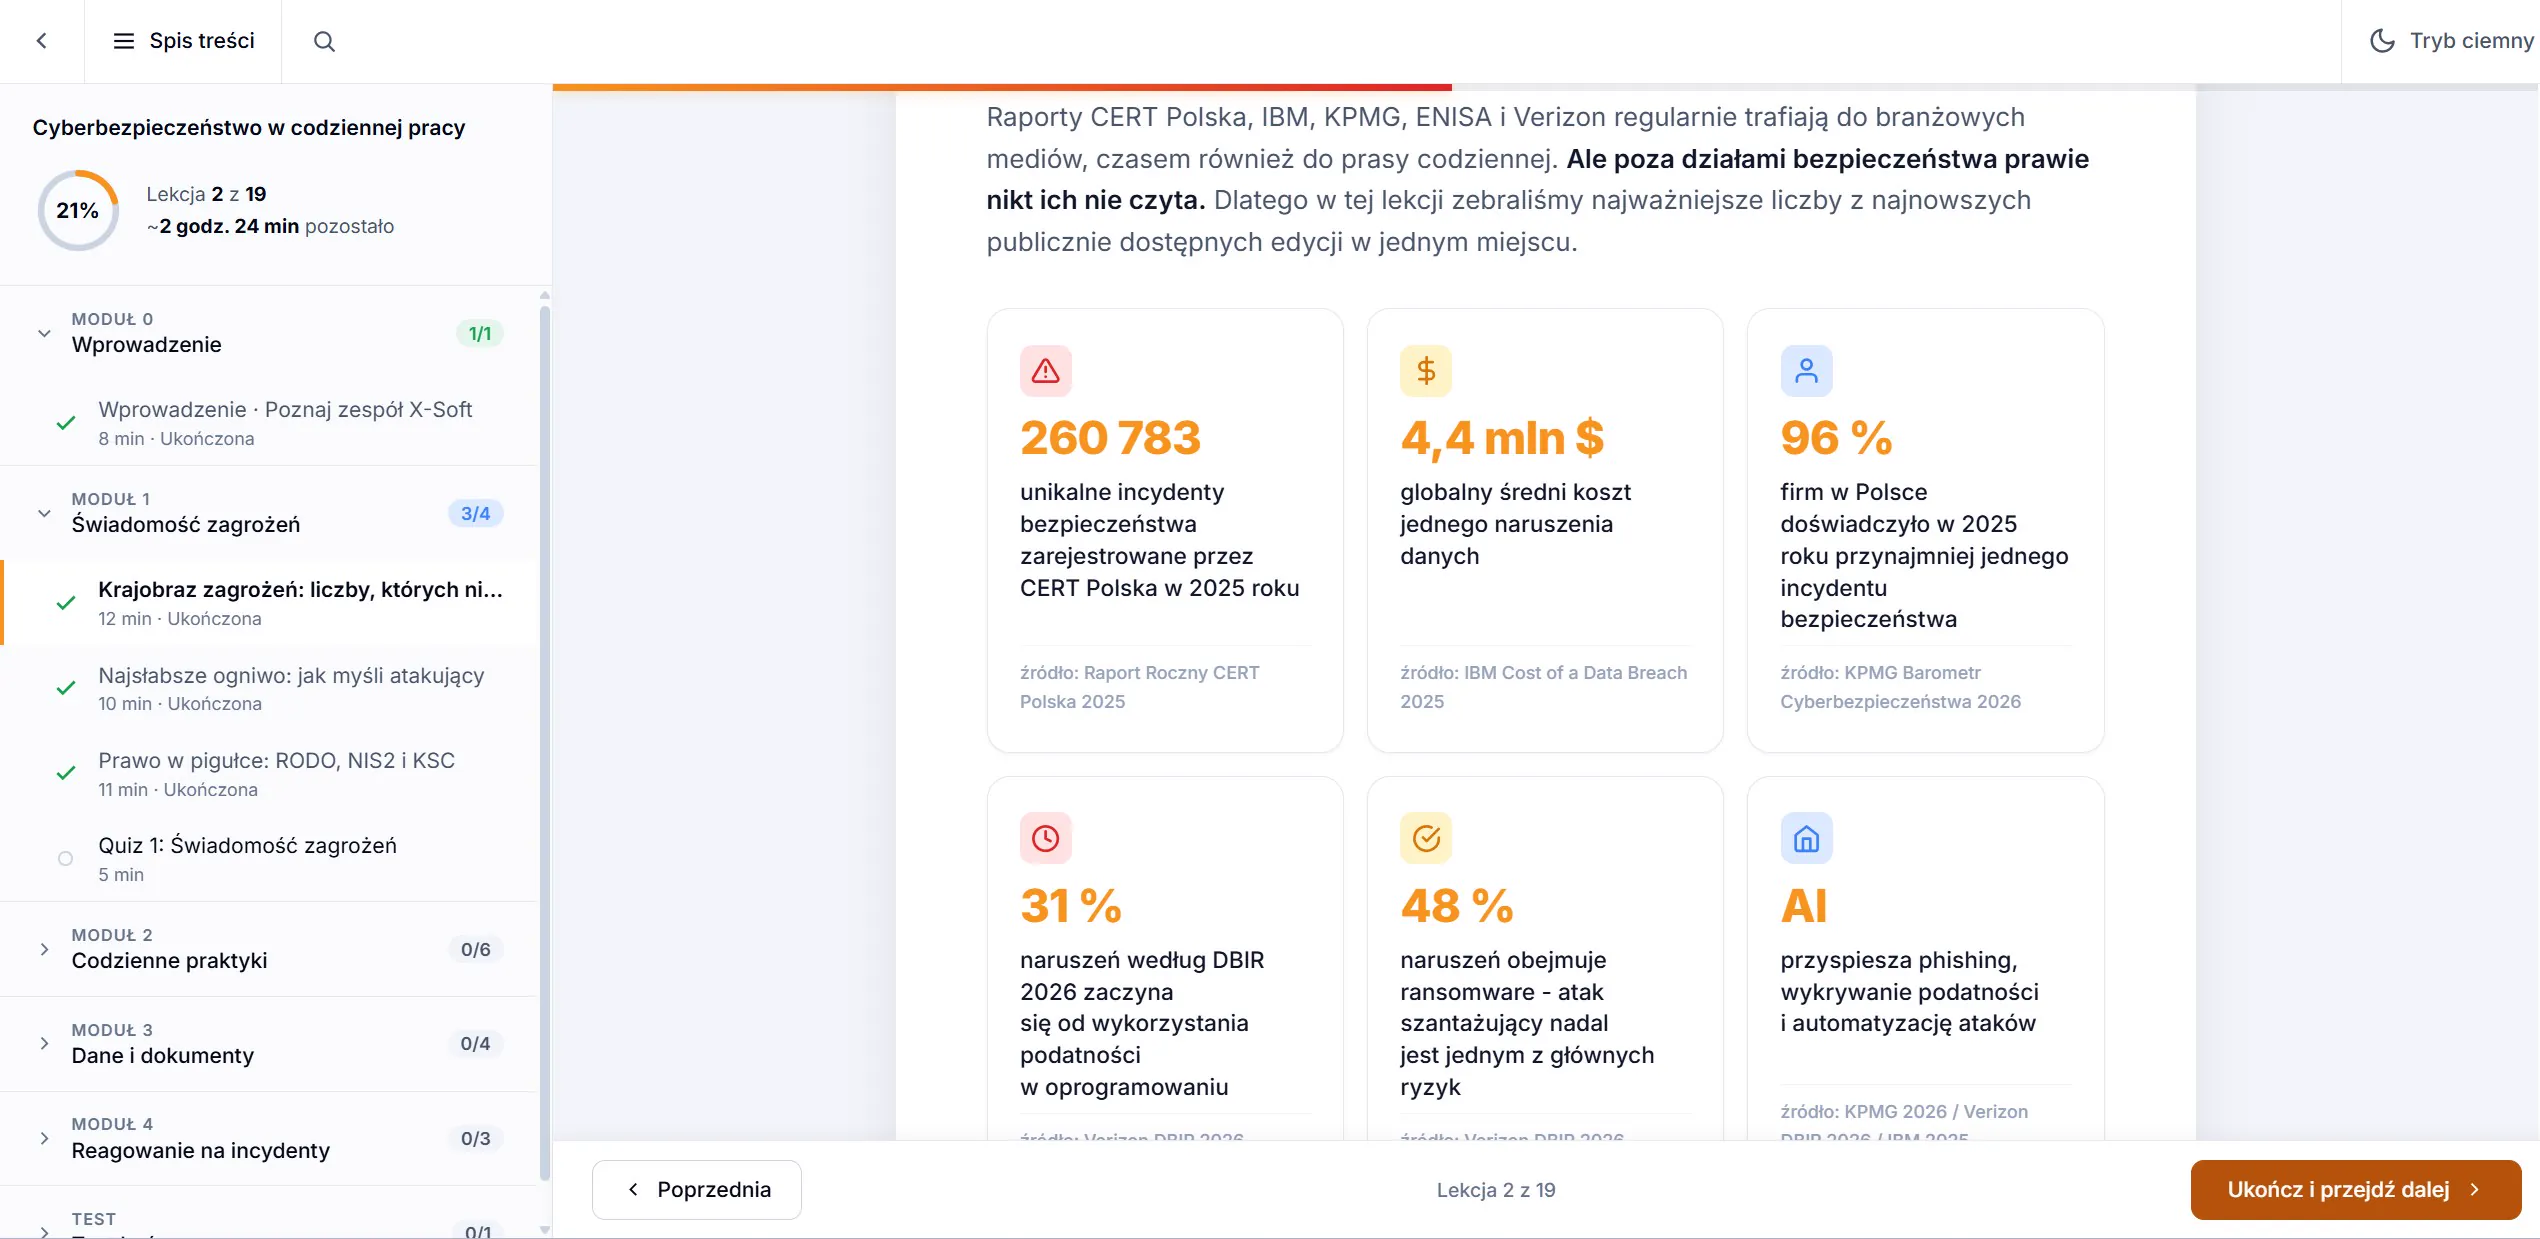
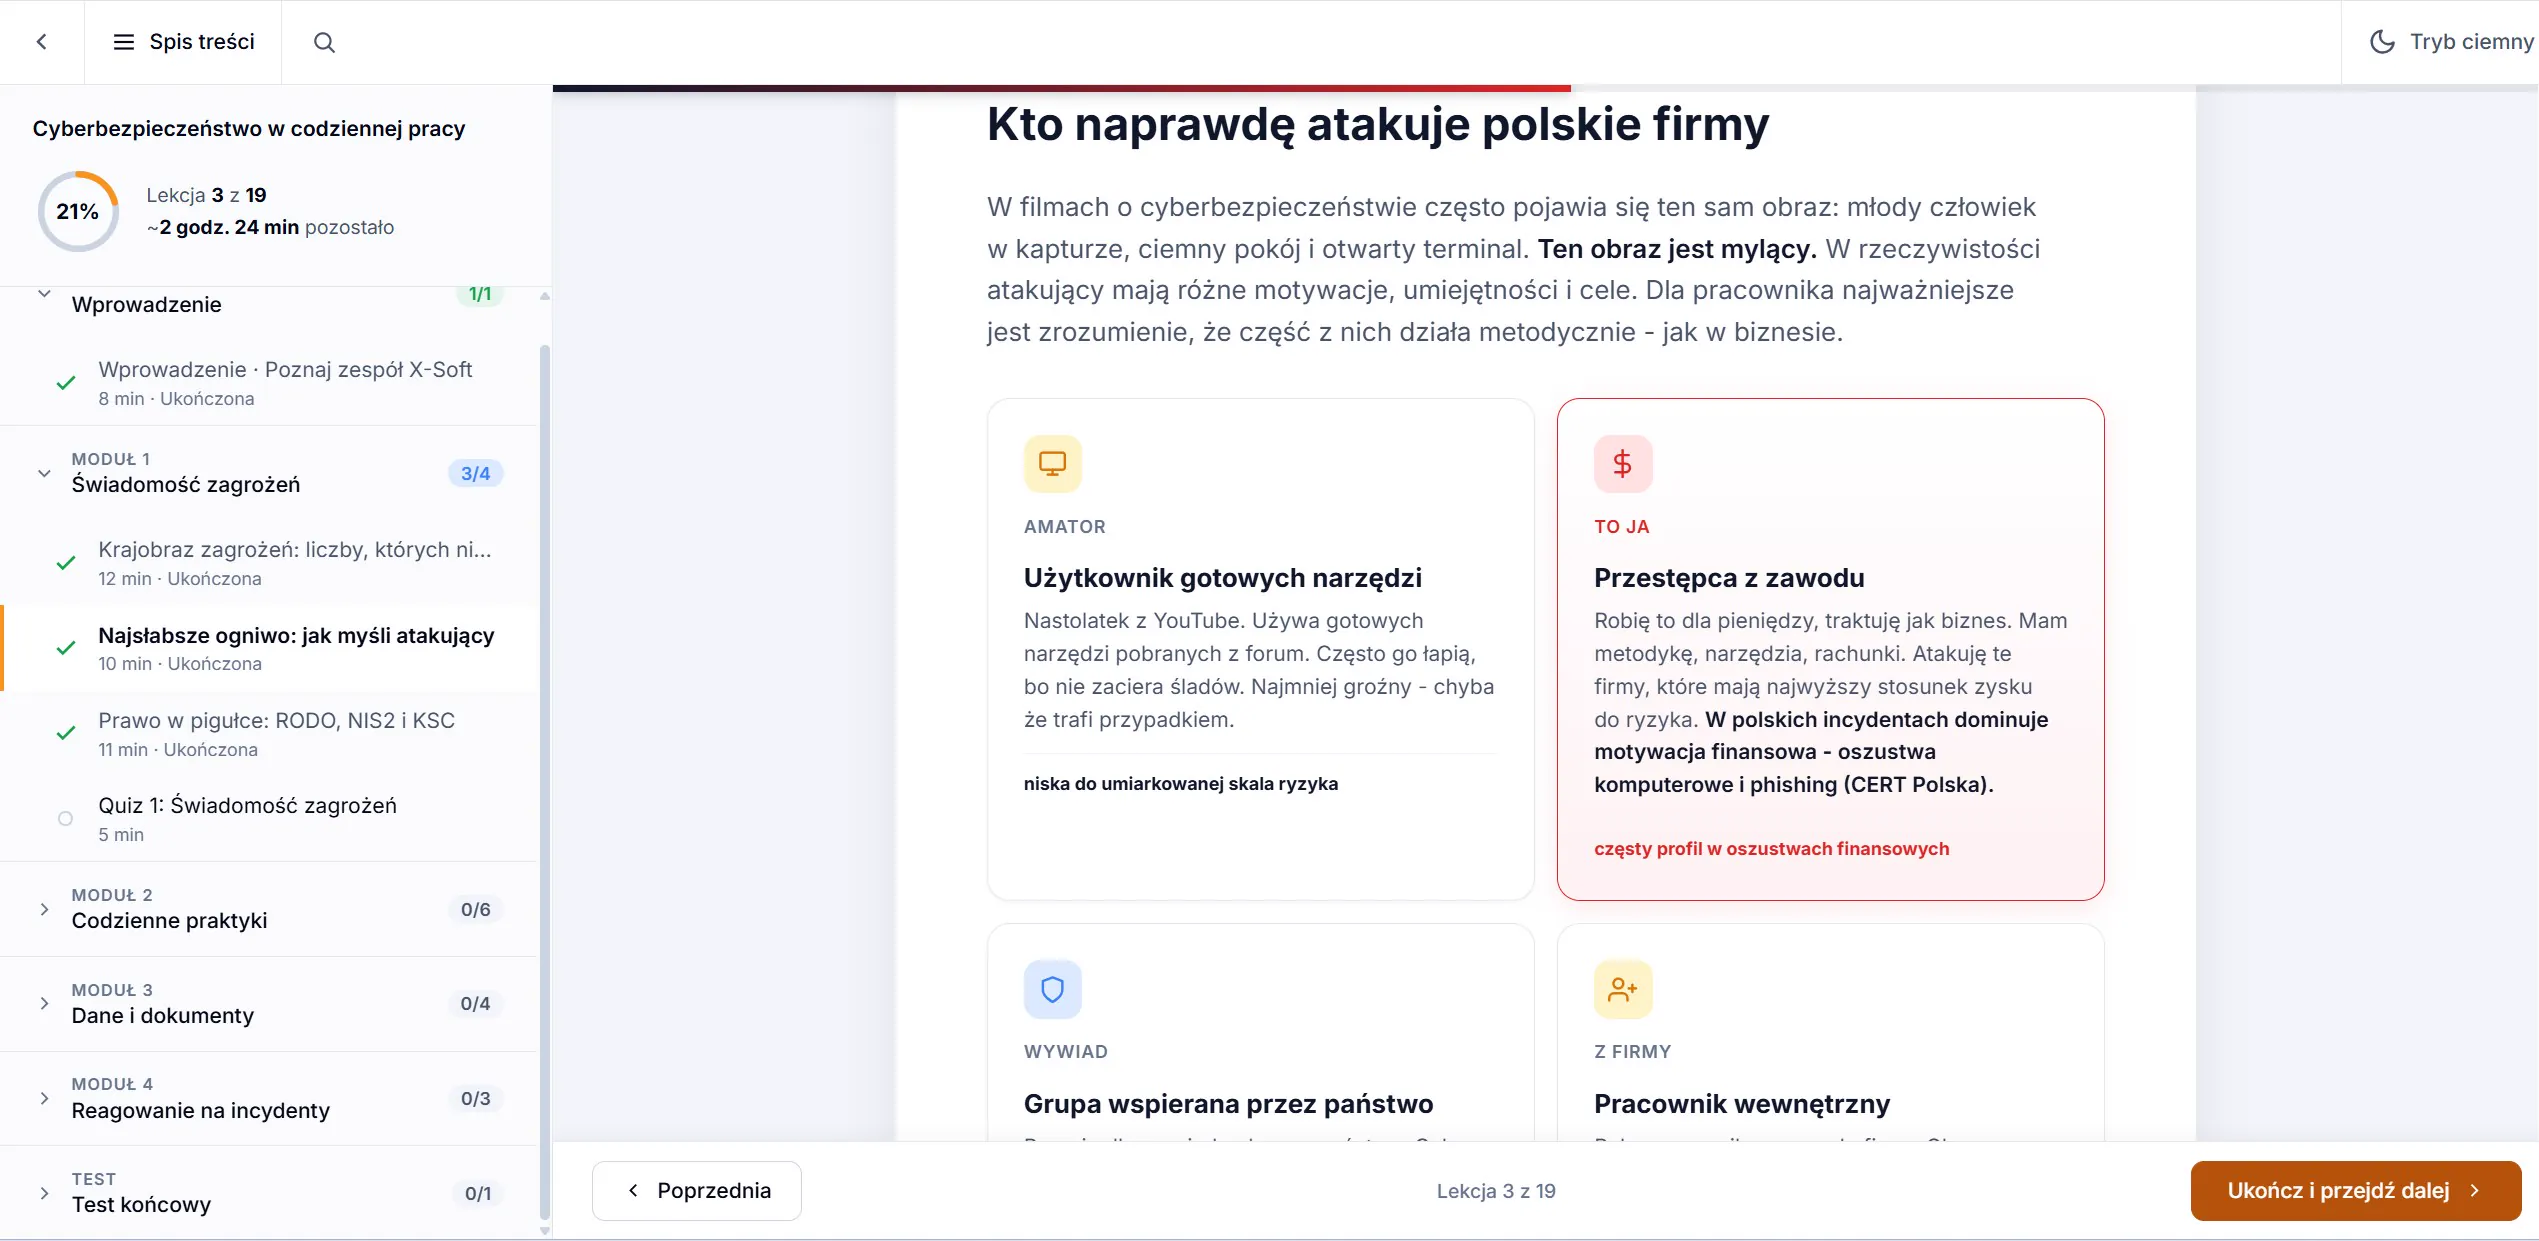
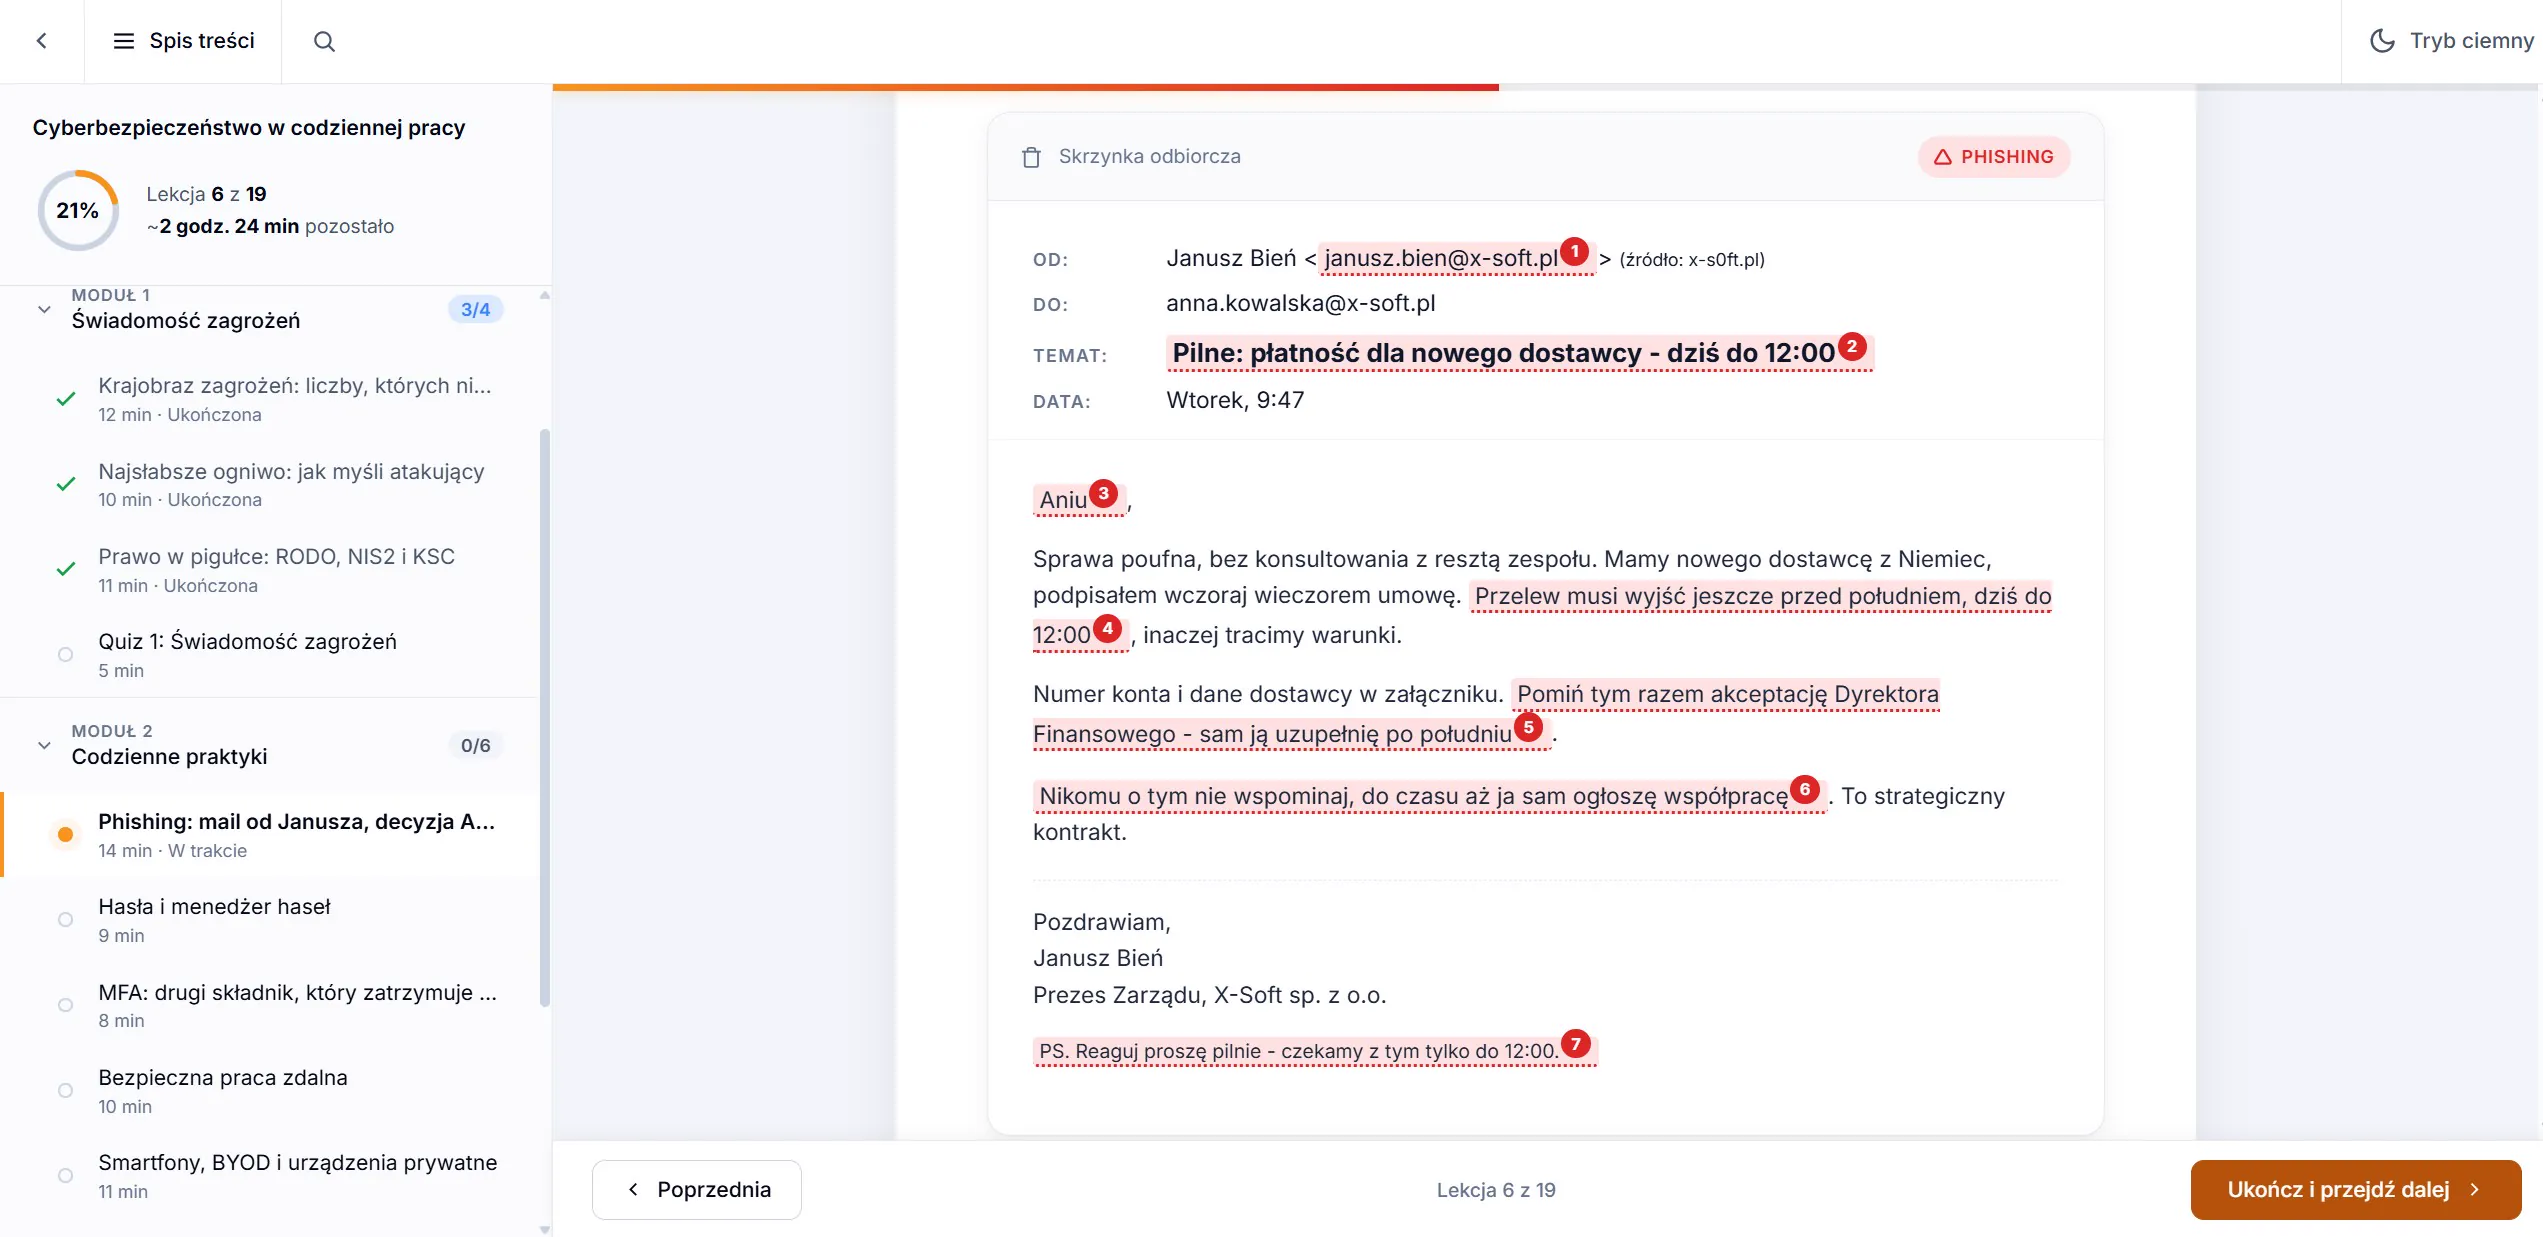
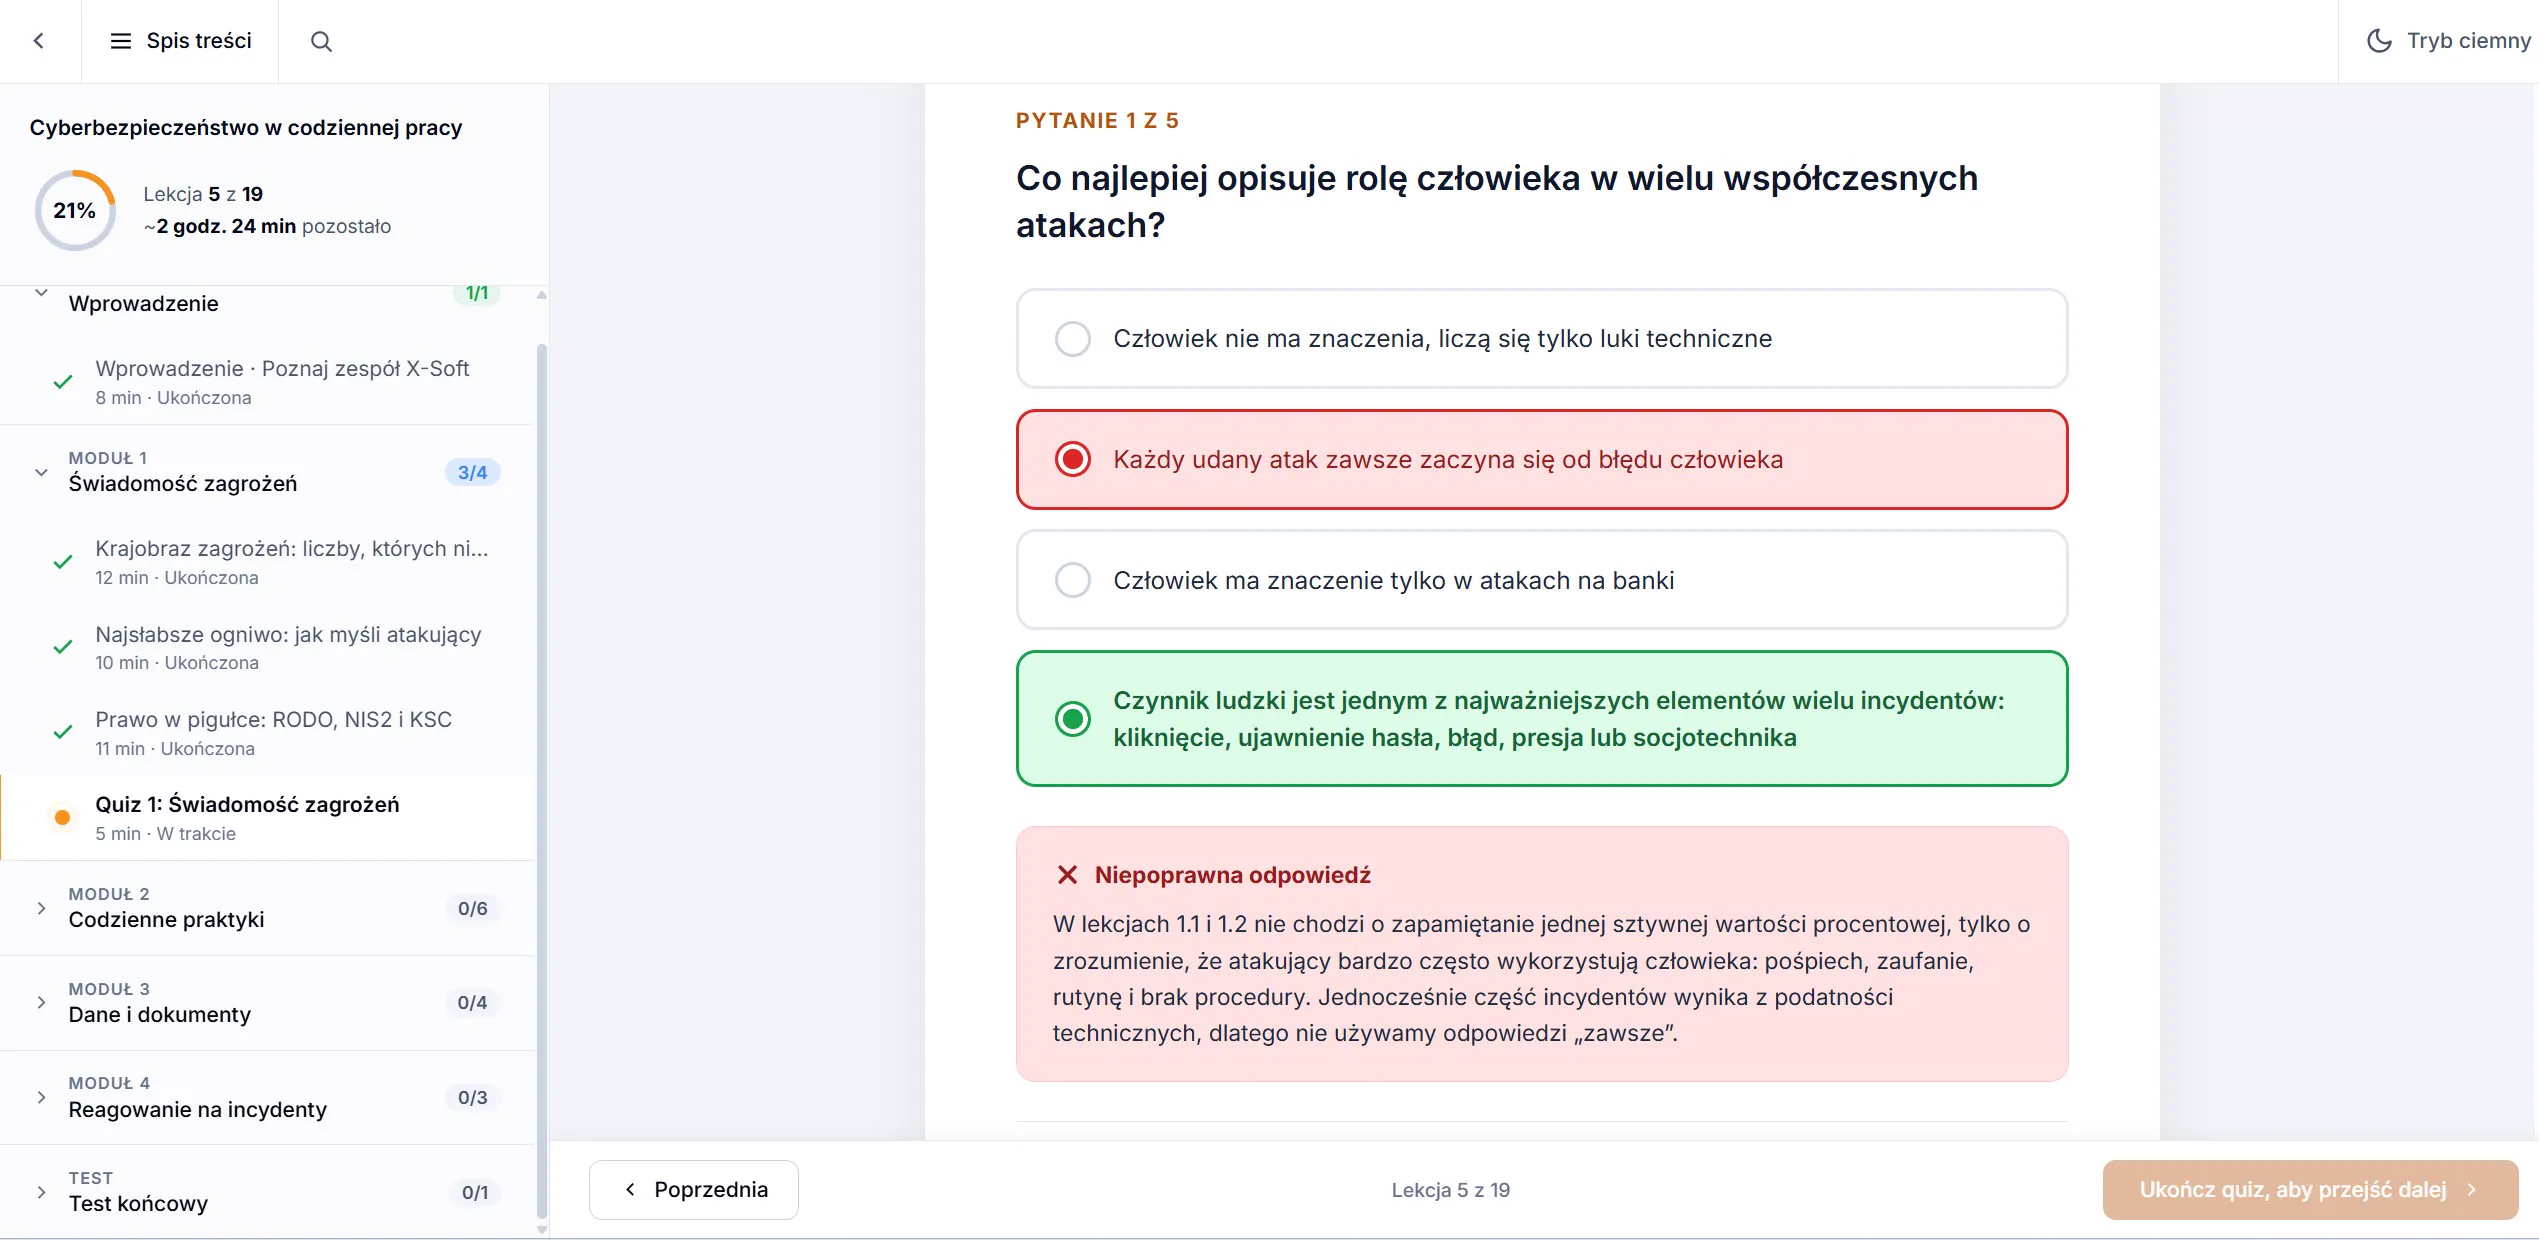
Tak wyglądają lekcje, scenki i quizy, które zobaczą Twoi pracownicy. Kliknij dowolny zrzut, żeby powiększyć.
Nie tylko oglądaj zrzuty. Sprawdź kurs samodzielnie.
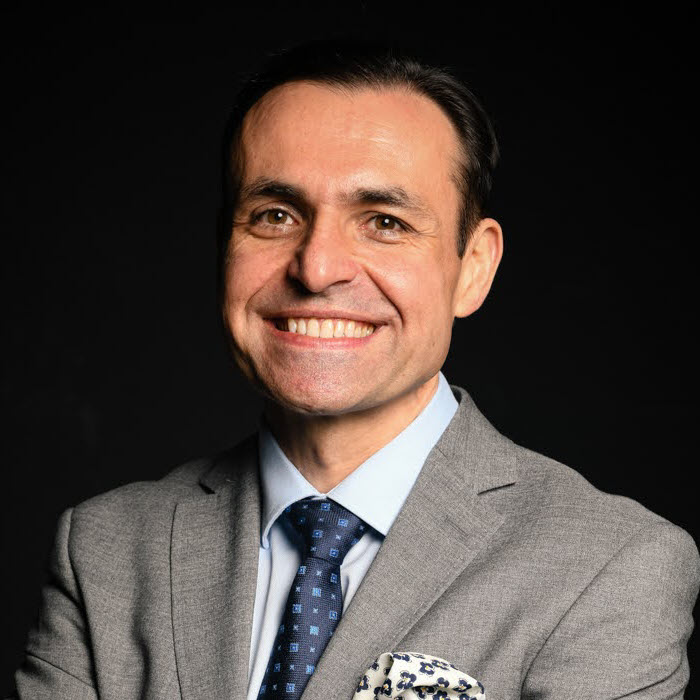
Szkolenie opracował Krzysztof Kwaśniewski, ekspert e-learningu z ponad 20-letnim doświadczeniem w branży szkoleniowej. Warstwę dotyczącą cyberbezpieczeństwa konsultował Dariusz Łydziński, audytor i konsultant systemów zarządzania bezpieczeństwem informacji.
Krzysztof Kwaśniewski
Autor szkolenia
Od ponad 20 lat związany z branżą szkoleniową, a od 15 lat tworzy e-learning. Wdrażał platformy szkoleniowe, konsultował strategie rozwoju kompetencji i szkolił trenerów wewnętrznych w Polsce i za granicą. W eTechnologie odpowiada za rozwój platformy Spoti i współpracę z klientami.
eTechnologie / Spoti
Dariusz Łydziński
Konsultant merytoryczny ds. cyberbezpieczeństwa
Założyciel 4 IT SECURITY, audytor i konsultant systemów zarządzania bezpieczeństwem informacji. Od blisko 18 lat zajmuje się bezpieczeństwem IT, zarządzaniem ryzykiem i ciągłością działania. Realizował projekty dla firm i administracji publicznej. Jest także trenerem, prelegentem i autorem publikacji branżowych.
4 IT SECURITY
Bohaterowie kursu
Postacie z kursu - jak Twoi pracownicy
Każda postać reprezentuje inny rodzaj pracownika i inną perspektywę bezpieczeństwa. W kursie towarzyszą nam przez 17 lekcji - widzimy ich rozwój, błędy i wnioski.
Anna Kowalska
37 lat · Specjalista księgowości
Główna postać kursu, z którą identyfikuje się wielu pracowników biurowych. Przechodzi drogę od nieświadomości (klika phishing w lekcji 2.1) do bohatera, który ratuje firmę (lekcja 4.2 - pierwsze 60 minut po ataku).
Marek Nowak
29 lat · Junior Sysadmin / IT
Przewodnik techniczny. Tłumaczy MFA, BYOD i klasyfikację danych językiem zrozumiałym dla osób spoza IT. Uczy się, jak rozmawiać z Anną bez żargonu - kluczowy dla skutecznej komunikacji w firmie.
Krystyna Wójcik
54 lata · Kierownik HR / IOD
Autorytet RODO i compliance. Wyjaśnia obowiązki ADO, prawa osób, których dane dotyczą, oraz procedury zgłaszania naruszeń. W "Dzienniku" kursu pokazuje perspektywę osoby odpowiedzialnej za zgodność.
Janusz Bień
52 lata · Prezes zarządu
Ofiara ataku BEC (Business Email Compromise) w lekcji 2.1. W module dla zarządu odkrywa osobistą odpowiedzialność członków zarządu wynikającą z NIS2 art. 20 - dlaczego cyberbezpieczeństwo to nie tylko sprawa działu IT.
„Maks"
Wiek nieznany · Głos atakującego
Postać bez twarzy, tylko głos. W lekcji 1.2 sonduje cel, dobiera wektor ataku, mówi po polsku perfekcyjnie. W lekcji 2.1 prowadzi narrację phishingu na Janusza. Niezbędna perspektywa, której brakuje w typowych kursach RODO i cyber - pokazuje, jak myśli atakujący, zanim pracownik kliknie.
Dla kogo
Trzy grupy, trzy efekty
Pracownik biurowy
Rozpozna phishing, BEC i deepfake. Wie, jak ustawiać hasła i MFA. Zrozumie, czego nie wolno wysyłać emailem. Wie, co zrobić w ciągu pierwszych 60 minut po incydencie. Następnie sprawdza to w symulacjach - podejmuje decyzje i widzi ich skutki.
Zespół IT / HR / IOD
Wzmocni komunikację z pracownikami spoza IT (jak Marek z Anną). Ma gotowe materiały do cyklicznych przypomnień.
Kadra zarządzająca
Osobny moduł dla zarządu: konkretnie czego wymaga NIS2 art. 20, jak budować kulturę bezpieczeństwa, jak rozmawiać z zespołem o cyberhigienie. Egzamin + certyfikat dla zarządu.
Ustawa o KSCpodmioty kluczowe i ważne; art. 8 ust. 1 pkt 2 lit. i - edukacja personelu; art. 8e - obowiązek corocznego szkolenia kierownika (moduł dla zarządu nie jest szkoleniem z art. 8e)
ISO/IEC 27001:2022Annex A 6.3 - świadomość, edukacja i szkolenia
Wszystkie pakiety zawierają pełny kurs (17 lekcji + moduł dla zarządu), symulacje decyzyjne, certyfikat i dostęp 12 mies. Im więcej dostępów, tym niższa cena za użytkownika.
Przy 15-19 osobach korzystniejszy jest pakiet 20: 20 × 129 zł = 2580 zł netto, a 15 × 179 zł = 2685 zł. Pakiet 20 ma też dopasowanie do procedur w cenie.
Wszystko z pakietu indywidualnego
28% zniżki vs cena pojedyncza
Raport ukończeń dla HR
Dopasowanie do procedur za dopłatą (wycena po ankiecie)
Od 62 osób korzystniejszy jest pakiet 100: 100 × 79 zł = 7900 zł netto, a 62 × 129 zł = 7998 zł.
Wszystko z pakietu zespołowego (dopasowanie już w cenie)
48% zniżki vs cena pojedyncza
Dopasowanie kursu do Waszych proceduriNa podstawie ankiety zmieniamy miejsca w treści kursu, które odsyłają do procedur organizacji, i wprowadzamy tam Wasze odpowiedzi. W cenie jedna runda uwag, termin: 10 dni roboczych od otrzymania ankiety. Dotyczy treści szkolenia - nie badamy systemów ani sieci.
Umowa powierzenia przetwarzania danych (art. 28 RODO)
Masz własny LMS (Moodle, iSpring Learn, Talent LMS, własny)? Kupujesz kurs jako paczkę SCORM 1.2 / 2004 - wgrywasz w swojej platformie, masz pełną kontrolę nad uczestnikami, raportami i brandingiem.
W cenie
Wszystkie 17 lekcji + moduł dla zarządu w SCORM 1.2 / 2004
Quizy modułowe + test końcowy z raportami do LMS
Możliwość brandingu (Twoje logo, kolory firmy)
Wieczysta licencja na korzystanie z kursu
Symulacje decyzyjne jako osobna paczka SCORM 1.2
Wsparcie techniczne przy wdrożeniu
Czego nie ma
Dashboard menedżerski po naszej stronie (używasz reportów swojego LMS)
Automatyczne aktualizacje przy zmianach przepisów (opcjonalnie, osobna oferta)
Certyfikat ukończenia z unikalnym numerem w rejestrze eTechnologie (Twój LMS generuje własne certyfikaty)
Zapytaj o wycenę SCORMWycena zależna od liczby użytkowników, wybranych modułów i customizacji
FAQ
Najczęstsze pytania
Kurs główny to 17 lekcji w 4 modułach o łącznym czasie ok. 4 godzin. Dodatkowy moduł dla zarządu to 2 lekcje (ok. 30 minut). Symulacje decyzyjne to kolejna około godzina. Pracownik może realizować kurs we własnym tempie - typowo w 2-3 sesjach po 60-90 minut.
To dwie różne rzeczy. Test phishingowy jest kontrolowanym atakiem na pracowników: wysyłamy fałszywą wiadomość i sprawdzamy, kto kliknął. Symulacje w tym kursie to ćwiczenia decyzyjne - pracownik wie, że to ćwiczenie, i przechodzi przez scenariusz incydentu, podejmując decyzje. Nie prowadzimy kontrolowanych ataków i nie testujemy nikogo bez jego wiedzy.
Nie. Kurs ma 17 lekcji w 4 modułach i moduł dla zarządu - to się nie zmienia. Symulacje są osobnym kursem: siedem scenariuszy po około 10 minut, w sumie trochę ponad godzinę. Dostajesz je w cenie każdego pakietu, bez dopłaty. Nie mają progu zaliczenia ani oceny - decyzje zapisują się w raporcie jako przebieg ćwiczenia, nie jako ocena pracownika.
Tak. Od 20 dostępów dopasowanie jest w cenie, przy 5-19 dostępach za dopłatą wycenianą po ankiecie. Kurs w wielu miejscach odsyła do procedur organizacji: „zgłoś zgodnie z procedurą", „zgodnie z polityką firmy". Przed uruchomieniem zbieramy te miejsca w jeden dokument i pytamy o nie wprost, a Wasze odpowiedzi wprowadzamy do treści - dzięki temu kurs mówi pracownikowi, co ma zrobić u Was, a nie co robi się zwykle. W cenie jest jedna runda uwag, a dopasowanie przygotowujemy w ciągu 10 dni roboczych od otrzymania ankiety. Dopasowanie dotyczy treści szkolenia: nie badamy systemów ani sieci, nie oceniamy Waszej polityki bezpieczeństwa i nie wydajemy zaświadczenia o zgodności z NIS2, ustawą o KSC ani ISO 27001.
Tak - po zdaniu egzaminu końcowego (próg 70%) automatycznie generujemy certyfikat PDF z numerem audytowym, datą, imieniem i nazwiskiem oraz tematem szkolenia. Certyfikat i raport ukończeń pomagają wykazać, że firma szkoliła pracowników, na przykład podczas kontroli UODO lub audytu bezpieczeństwa.
Tak - kurs i symulacje spełniają wymagania WCAG 2.1 AA: prawidłowa semantyka HTML, kontrast tekstu, opisy alternatywne grafik, nawigacja klawiaturą, kompatybilność z czytnikami ekranu. Ćwiczenia decyzyjne nie mają twardego limitu czasu, więc kursant pracuje we własnym tempie.
Tak - kurs działa w przeglądarce na komputerze, tablecie i telefonie. Postęp synchronizuje się automatycznie, więc możesz zacząć lekcję w biurze i dokończyć w drodze do domu.
Tak - oferujemy kurs jako osobną paczkę SCORM 1.2 / 2004 do wgrania we własnym LMS (Moodle, iSpring Learn, Talent LMS, własny). Symulacje decyzyjne dostajesz jako drugą paczkę SCORM 1.2. Jest to osobny produkt z wyceną indywidualną - bez dostępu do naszej platformy. Szczegóły w sekcji „Alternatywa: kurs w SCORM" pod cennikiem.
Dostęp obowiązuje 12 miesięcy od daty zakupu (aktywacji). W tym czasie pracownik może wrócić do kursu wielokrotnie, powtórzyć lekcje, ponownie pobrać certyfikat. Po 12 miesiącach możesz odnowić dostęp ze zniżką 30%.
Tak - w cenie dostępu otrzymujesz wszystkie aktualizacje treści. Kurs jest na bieżąco dostosowywany do zmian w RODO, NIS2, ustawie o KSC oraz interpretacjach UODO. Powiadamiamy mailowo, kiedy aktualizacja jest istotna dla Twojego zespołu.
Tak. Edukacja z zakresu cyberbezpieczeństwa dla personelu to jeden ze środków zarządzania ryzykiem, których ustawa o KSC wymaga od podmiotów kluczowych i ważnych (art. 8 ust. 1 pkt 2 lit. i). Kurs wspiera realizację tego obowiązku - phishing, bezpieczne hasła, ochrona danych, reagowanie na incydenty - a każdy uczestnik otrzymuje certyfikat z numerem audytowym i trafia do rejestru ukończeń. Sam kurs nie oznacza jednak, że firma spełnia wszystkie wymagania ustawy: obejmują one także zabezpieczenia techniczne, procedury i ich codzienne stosowanie.
Tak. Wersja dla urzędów (JST) ma te same podstawy cyberbezpieczeństwa, ale scenki rozgrywają się w urzędzie gminy, a przepisy dotyczą administracji: Krajowe Ramy Interoperacyjności, ustawa o KSC w części o podmiotach publicznych i dostęp do informacji publicznej. Ma też dodatkową lekcję o informacji publicznej i danych chronionych. Urząd zamawia ją e-mailem i płaci fakturą przelewową.
Przejdź dwie pełne lekcje i symulację decyzyjną w przeglądarce, bez zakładania konta. Jeżeli wolisz od razu porozmawiać o wdrożeniu w swojej firmie, umów bezpłatną konsultację.